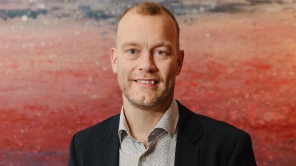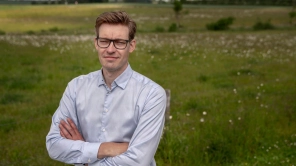

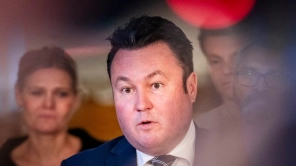
"Det er svært for mig at forestille mig, at der er nogen, der er gået helt 'rogue' og har lagt personfølsom data op i skyen," siger Anders Brahm til NB-Kommune. - Foto: Asger Ladefoged/Ritzau Scanpix
Gentofte afviser kritik om mangelfuld cybersikkerhed
Professor kritiserer Gentofte Kommune for manglende træning i cybersikkerhed af både ledelse og medarbejdere. Kommunen afviser, at sikkerheden halter.
Udgivet: 13/05/2026
I Gentofte har man valgt at prioritere sikkerhedstræning af medarbejderne før ledelsen, fortæller chef for IT og digitalisering, Anders Brahm til NB-Kommune.
"Det tager tid at nå ud i alle hjørner af en stor organisation med mange tusind medarbejdere. Det er et grundvilkår ved store implementeringer," siger han.
Han reagerer på den kritik, som professor i cybersikkerhed ved Aarhus Universitet Jens Myrup Pedersen rettede mod Gentofte Kommune i NB-Kommune torsdag på baggrund af kommunens årsberetning om datasikkerhed.
Her påpegede professoren, at ledelsen i Gentofte Kommune ikke har fået målrettet træning i NIS 2-direktivets krav. Og det er problematisk, fordi direktivet fra EU, som trådte i kraft i juli 2025, netop placerer ansvaret for cybersikkerhed hos ledelsen.
I Gentofte Kommune fastholder IT-chefen, at ledelsen kan træffe informerede beslutninger uden at kende til kravene i loven.
Men kritikken går på, at ledelsen ikke er blevet sat ind i lovens krav. Det er vel ret afgørende, når ledelsen har ansvaret?
"Vores ledelse er egentlig ret godt klædt på til at diskutere både digitalisering og sikkerhed. Sat lidt på spidsen er det ligesom at sige, at du skal på kursus i skriveteknik, efter du har taget en journalistuddannelse," siger han.
“Hvis der er noget, politikerne eller vores direktion er i tvivl om, så er de dygtige til at spørge. Og så har vi som embedsmænd selvfølgelig en forpligtelse til at klæde dem godt på, så de kan træffe beslutningerne på et grundigt og oplyst grundlag," tilføjer han.
Næsten halvdelen har ikke modtaget obligatorisk sikkerhedstræning
I stedet har Gentofte Kommune valgt at prioritere træning af medarbejdere i cybersikkerhed, også kaldet awareness-træning, som er et af lovkravene i NIS 2. Det fortæller Anders Brahm:
"Vores medarbejdere er første forsvarslinje mod phishingangreb, og derfor har vi stort fokus på awareness-træning," siger han.
Dog manglede 44 procent af medarbejderne stadig at gennemføre sikkerhedstræningen ved udgangen af februar i år, fortæller Anders Brahm. Den sikkerhedstræning er afgørende for at sikre sig mod angreb, lød kritikken fra professor Jens Myrup Pedersen.
Samtlige medarbejdere bør gennemføre træningen hurtigst muligt, erkender Anders Brahm.
"Det er svært at nå 100 procent i en stor organisation, men vores medarbejdere skal gennemføre de obligatoriske kurser. Det er ikke kun et lovkrav, det er også sund cyberhygiejne," siger han og fortæller, at kommunen forventer at gennemføre træningen i løbet af 2026.
Han påpeger, at cybersikkerhed ikke alene afhænger af, at kommunen gennemfører den obligatoriske træning i EU's cybersikkerhedsdirektiv.
"Vi er jo enige om, at tallet for sikkerhedstræning af medarbejdere bør være 100 procent, men ordentlig cybersikkerhed har mange elementer, der alle er vigtige, og her har vi valgt en mere holistisk tilgang,” siger Anders Brahm.
Så når professor i cybersikkerhed Jens Myrup Pedersen vurderer ud fra jeres rapport, at I ikke har taget cybersikkerheden alvorligt nok, så tager han fejl?
"Jeg tror, at Jens Myrup Pedersen er blevet forelagt nogle tal, og er blevet bedt om at udtale sig ud fra et spinkelt grundlag," siger Anders Brahm.
Afviser læk af data
Danmark står over for det mest alvorlige trusselsbillede siden Anden Verdenskrig, og det gælder ikke mindst i forhold til cyberangreb, vurderer Styrelsen for Samfundssikkerhed. En undersøgelse fra HK Kommunal viser, at hver fjerde kommune oplever 200 cyberangreb om ugen.
Konsekvenserne kan være, at hackere lammer systemer i hjemmeplejen, så det ikke er muligt at se, hvem der skal have medicin, som det skete i en norsk kommune, fortæller Jens Myrup Pedersen.
I sin årsberetning nævner Gentofte Kommune “udfordringer med skygge-it” uden at konkretisere nærmere. Skygge-it betegner it-systemer, applikationer og tjenester, som medarbejdere anvender uden organisationens godkendelse.
Risikoen ved brug af skygge-it er blandt andet, at personfølsomme data kan blive lækket, fordi systemerne ikke er sikre nok. Anders Brahm afviser dog, at der skulle være sket læk af data i Gentofte Kommune.
"Det er svært for mig at forestille mig, at der er nogen, der er gået helt 'rogue' og har lagt personfølsomme data op i skyen. Vores medarbejdere har arbejdet med GDPR-reglerne i de sidste mange år, og de ved godt, at personfølsomme data skal håndteres professionelt og efter reglerne,” siger han.
Hvad er NIS 2?
NIS 2 er EU’s nye cybersikkerhedslov. På dansk omtales loven Net- og Informationssikkerhedsdirektivet 2.
Reglerne trådte i kraft i Danmark 1. juli 2025.
Loven gør cybersikkerhed til et ledelsesansvar.
Kommunerne skal blandt andet:
Uddanne ledelse og medarbejdere i cybersikkerhed
Håndtere cyberrisici systematisk
Rapportere alvorlige cyberhændelser
Stille krav til it-leverandører
Kilde: Styrelsen for Samfundssikkerhed, KL
Sidst opdateret: 13/05/2026 - 12:26
Temaer: Beredskab
Personalechef
Rødovre Kommune
Frist: 01/11/2026

Direktør (på deltid)
AFLD
Frist: 08/11/2026

Sektionsleder til Plejecentre og Korttidspladser
Ikast-Brande Kommune
Frist: 26/10/2026

NYT
Jurist til det specialiserede område - Socialtilsyn Hovedstaden
Frederiksberg Kommune
Frist: 02/11/2026

NYT
Teamleder til Familie- og Ungdomscentret
Fredericia Kommune
Frist: 18/11/2026

NYT
Teamleder til fagligt stærkt ungeteam
Holbæk Kommune
Frist: 11/11/2026

Leder af UngJammerbugt
Jammerbugt Kommune
Frist: 18/11/2026

Velfærdsdirektør
Stevns Kommune
Frist: 08/11/2026

Leder af Familiehuset
Hillerød Kommune
Frist: 08/11/2026

NYT
Økonomichef
Vesthimmerlands Kommune
Frist: 12/11/2026

NYT
Datakonsulent til ledelsesinformation og datastyring
Faxe Kommune
Frist: 10/11/2026

Direktør
Fredensborg Forsyning
Frist: 08/11/2026

NYT
Økonomikonsulent til Center for Indsatser til Børn og Unge (CIBU)
Odense Kommune
Frist: 06/11/2026

NYT
Afsnitsleder til Bo- og Dagtilbudsområdet
Ballerup Kommune
Frist: 01/11/2026

Leder af Ungecenter
Greve Kommune
Frist: 09/11/2026

Leder af Ældretilsyn Nord
Hjørring Kommune
Frist: 25/10/2026

NYT
Souschef til Ældre og Sundhed
Billund Kommune
Frist: 17/11/2026

Afdelingsleder til Rusmiddelcenter
Viborg Kommune
Frist: 01/11/2026

Økonomichef
Silkeborg Kommune
Frist: 03/11/2026

Arbejdsmarkedschef
Rødovre Kommune
Frist: 26/10/2026
Affaldschef
Esbjerg Kommune
Frist: 01/11/2026