
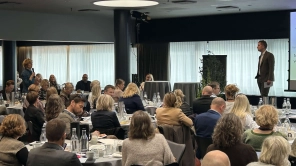
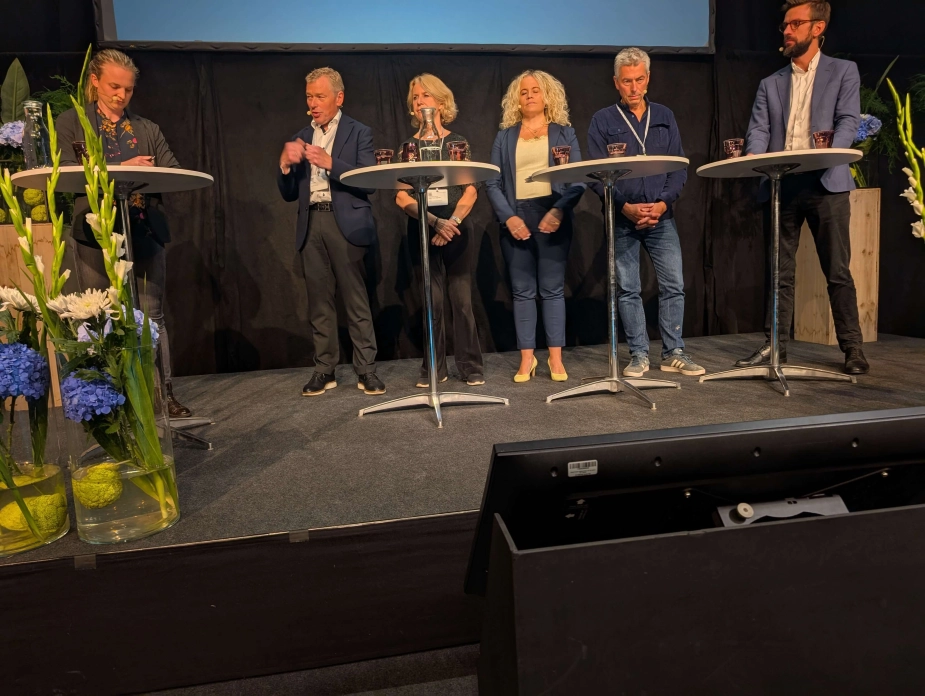
Konference i Odense i dag. Det er Henrik Brix, formand for KITA – Foreningen af kommunale IT- og digitaliseringsansvarlige – og IT-chef i Favrskov Kommune længst til venstre i panelet. - Foto: Christian Brandt Pedersen
NIS2 på discount: Kommunerne må i Jem & Fix efter cybersikkerhed
Kommunerne er fuldt omfattet af de nye NIS2-krav til cybersikkerhed, men regeringen har kun afsat midler til en minimumsimplementering.
Udgivet: 24/09/2025
Kommunerne står over for en massiv opgave med at implementere NIS2-direktivet om cybersikkerhed.
Men ifølge Henrik Brix, formand for KITA – Foreningen af kommunale IT- og digitaliseringsansvarlige – og IT-chef i Favrskov Kommune, er der afsat for få penge til, at kommunerne kan løfte opgaven på det niveau, som truslerne egentlig kræver.
”Det er stadig ikke helt klart, hvad de præcise krav er. Vi har fået nogle vejledninger, men der er fortsat usikkerhed om, hvad vi helt konkret skal leve op til. Det giver selvfølgelig et spillerum, hvor vi kan være med til at definere noget selv – og det synes jeg egentlig er fint. Men økonomien er en reel udfordring,” siger Henrik Brix til NB-Økonomi.
NIS2 og kommunerne
Formål:
Sikre højt og ensartet cybersikkerhedsniveau på tværs af EU.
Stille krav til samfundskritiske it-understøttede funktioner.
Hovedkrav:
Sikkerhed i forsyningskæder
Sikkerhedsforanstaltninger og risikostyring
Hændelsesrapportering
Styrket tilsyn og håndhævelse
Kommunernes rolle:
Alle kommunale opgaver og it-understøttelse omfattes.
Kommunerne indgår som væsentlige enheder i det samlede danske cyberforsvar.
Implementering skal ske med en risikobaseret tilgang, hvor kritiske er opgavernes og systemernes sammenhæng afgør indsatsen.
For få midler til et godt produkt
I det oprindelige lovforslag til NIS2, der blev fremsat, før kommunerne var fuldt omfattet, stod der et beløbsspænd på mellem 95 og 280 millioner kroner.
”I sidste ende fik vi 150 millioner kroner. Men det er efter, at hele kommunen – altså hele kommunens forretning – blev omfattet. Det er jo lidt skuffende,” siger Henrik Brix og peger på, at loven samtidig lægger op til, at der alene skal gennemføres en minimumsimplementering.
Han understreger, at det er vigtigt, at kommunerne holder sig dette for øje:
”Det, vi er blevet bedt om, og det, vi har fået penge til, er en minimumsimplementering. Og det synes jeg er lidt ærgerligt, fordi mange af de hændelser, vi ser lige nu, viser, at cybersikkerhed er helt grundlæggende for samfundets fortsatte drift – også i krisesituationer. Derfor er det ærgerligt, at vi kun kan lave en minimumsimplementering.”
”Jem & Fix”-niveau af cybersikkerhed
Når Henrik Brix skal forklare udfordringen, sammenligner han situationen med at skulle handle i et lavprisbyggemarked:
”Hvis vi overfører det til den virkelige verden, så er det lidt som at handle i Jem & Fix eller Harald Nyborg. Man kan måske få det mest nødvendige, men ikke det, der for alvor ruster os til fremtiden.”
I vejledningerne til NIS2 skelnes der mellem, hvad kommunerne skal, bør og kan gøre.
”Når der står skal, så er der ingen diskussion. Det skal vi implementere. Når der står bør, så kan man diskutere det, men i en minimumsimplementering bliver det nok til et nej. Og kan-delen – ja, den bliver der nok ikke råd til,” siger Henrik Brix.
Ønske om bedre rammer
Selv om kommunernes IT-ansvarlige vil gøre deres yderste for at sikre en solid implementering, føler mange ifølge Henrik Brix sig fanget i en situation, hvor rammerne ikke matcher ambitionerne.
”De fleste af os vil rigtig gerne levere et godt stykke arbejde. Det gælder også mine kolleger rundt om i landet. Derfor er det ærgerligt ikke at have rammerne helt på plads, når vi i øvrigt står i en god økonomiaftale,” siger Henrik Brix.
Han understreger, at cybersikkerhed ikke længere er et sideområde, men en helt afgørende forudsætning for at drive kommunerne sikkert og stabilt – også under kriser.
Sidst opdateret: 24/09/2025 - 12:16
Velfærdsdirektør
Struer Kommune
Frist: 04/11/2026

Velfærdsdirektør
Stevns Kommune
Frist: 08/11/2026

Personalechef
Rødovre Kommune
Frist: 01/11/2026

Leder af Ungecenter
Greve Kommune
Frist: 09/11/2026

Leder af Familiehuset
Hillerød Kommune
Frist: 08/11/2026

Direktør
Fredensborg Forsyning
Frist: 08/11/2026

NYT
Myndighedsrådgiver med koordinatorfunktion til Voksenspecialenheden
Kalundborg Kommune
Frist: 11/11/2026

Facility Managementchef
UC SYD
Frist: 22/11/2026

NYT
Teamleder til Familie- og Ungdomscentret
Fredericia Kommune
Frist: 18/11/2026

NYT
Jurist til det specialiserede område - Socialtilsyn Hovedstaden
Frederiksberg Kommune
Frist: 02/11/2026

NYT
Souschef til Ældre og Sundhed
Billund Kommune
Frist: 17/11/2026

Affaldschef
Esbjerg Kommune
Frist: 01/11/2026

NYT
Afsnitsleder til Bo- og Dagtilbudsområdet
Ballerup Kommune
Frist: 01/11/2026

Arbejdsmarkedschef
Rødovre Kommune
Frist: 26/10/2026
Økonomichef
Silkeborg Kommune
Frist: 03/11/2026

NYT
Økonomichef
Vesthimmerlands Kommune
Frist: 12/11/2026

Afdelingsleder til Rusmiddelcenter
Viborg Kommune
Frist: 01/11/2026

NYT
Datakonsulent til ledelsesinformation og datastyring
Faxe Kommune
Frist: 10/11/2026

Leder af Ældretilsyn Nord
Hjørring Kommune
Frist: 25/10/2026

NYT
Teamleder til fagligt stærkt ungeteam
Holbæk Kommune
Frist: 11/11/2026

Sektionsleder til Plejecentre og Korttidspladser
Ikast-Brande Kommune
Frist: 26/10/2026